Security & Accessالأمان والصلاحيات
Decide exactly who can do what — granular roles, branch/warehouse data scopes, database-enforced tenant isolation, and a complete audit trail.حدِّد بدقة مَن يفعل ماذا — أدوار دقيقة، نطاقات بيانات حسب الفرع/المستودع، عزل بين المنشآت مفروض من قاعدة البيانات، وسجل تدقيق كامل.
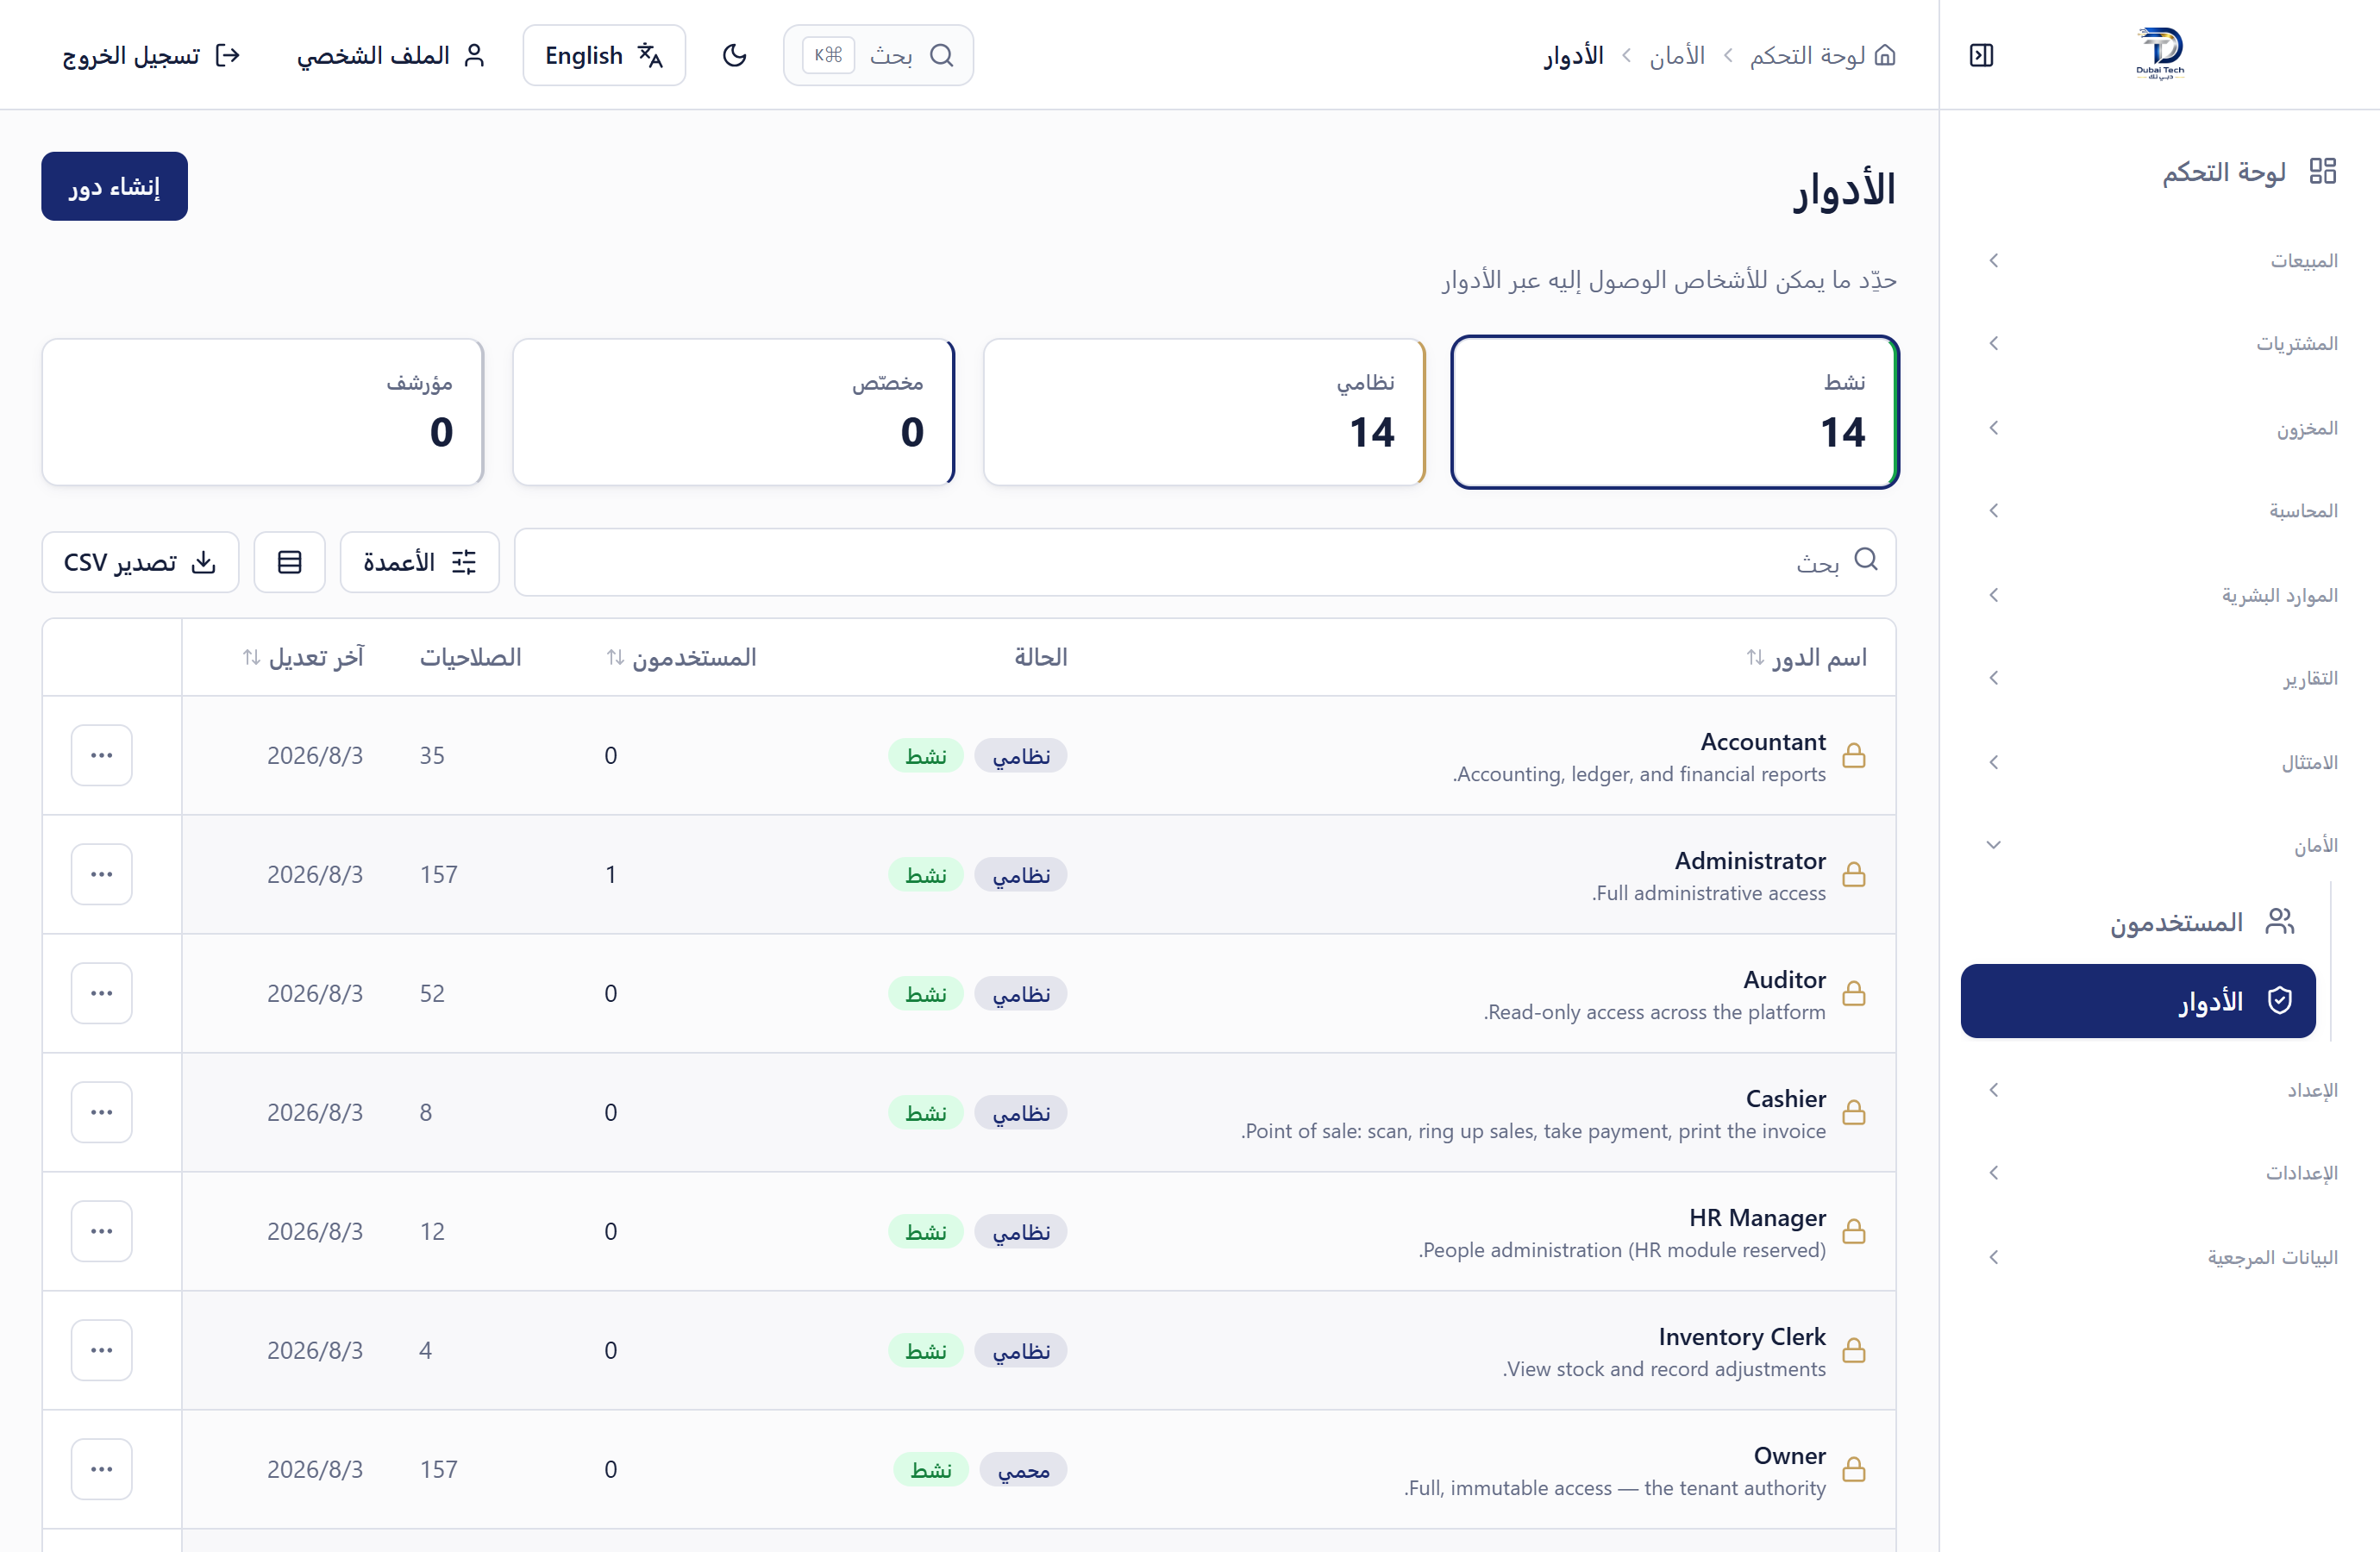
Granular roles & permissionsصلاحيات دقيقة بالأدوار
Every capability is a permission grouped into roles. Start from ready-made roles (Owner, Administrator, Cashier, HR Manager…) or build your own — users see only what they can use.كل قدرة صلاحية مجمّعة في أدوار. ابدأ من أدوار جاهزة (مالك، مدير، كاشير، مدير موارد بشرية…) أو ابنِ أدوارك — ويرى المستخدم ما يستطيع استخدامه فقط.
Full control over who gets inتحكّم كامل بمن يدخل
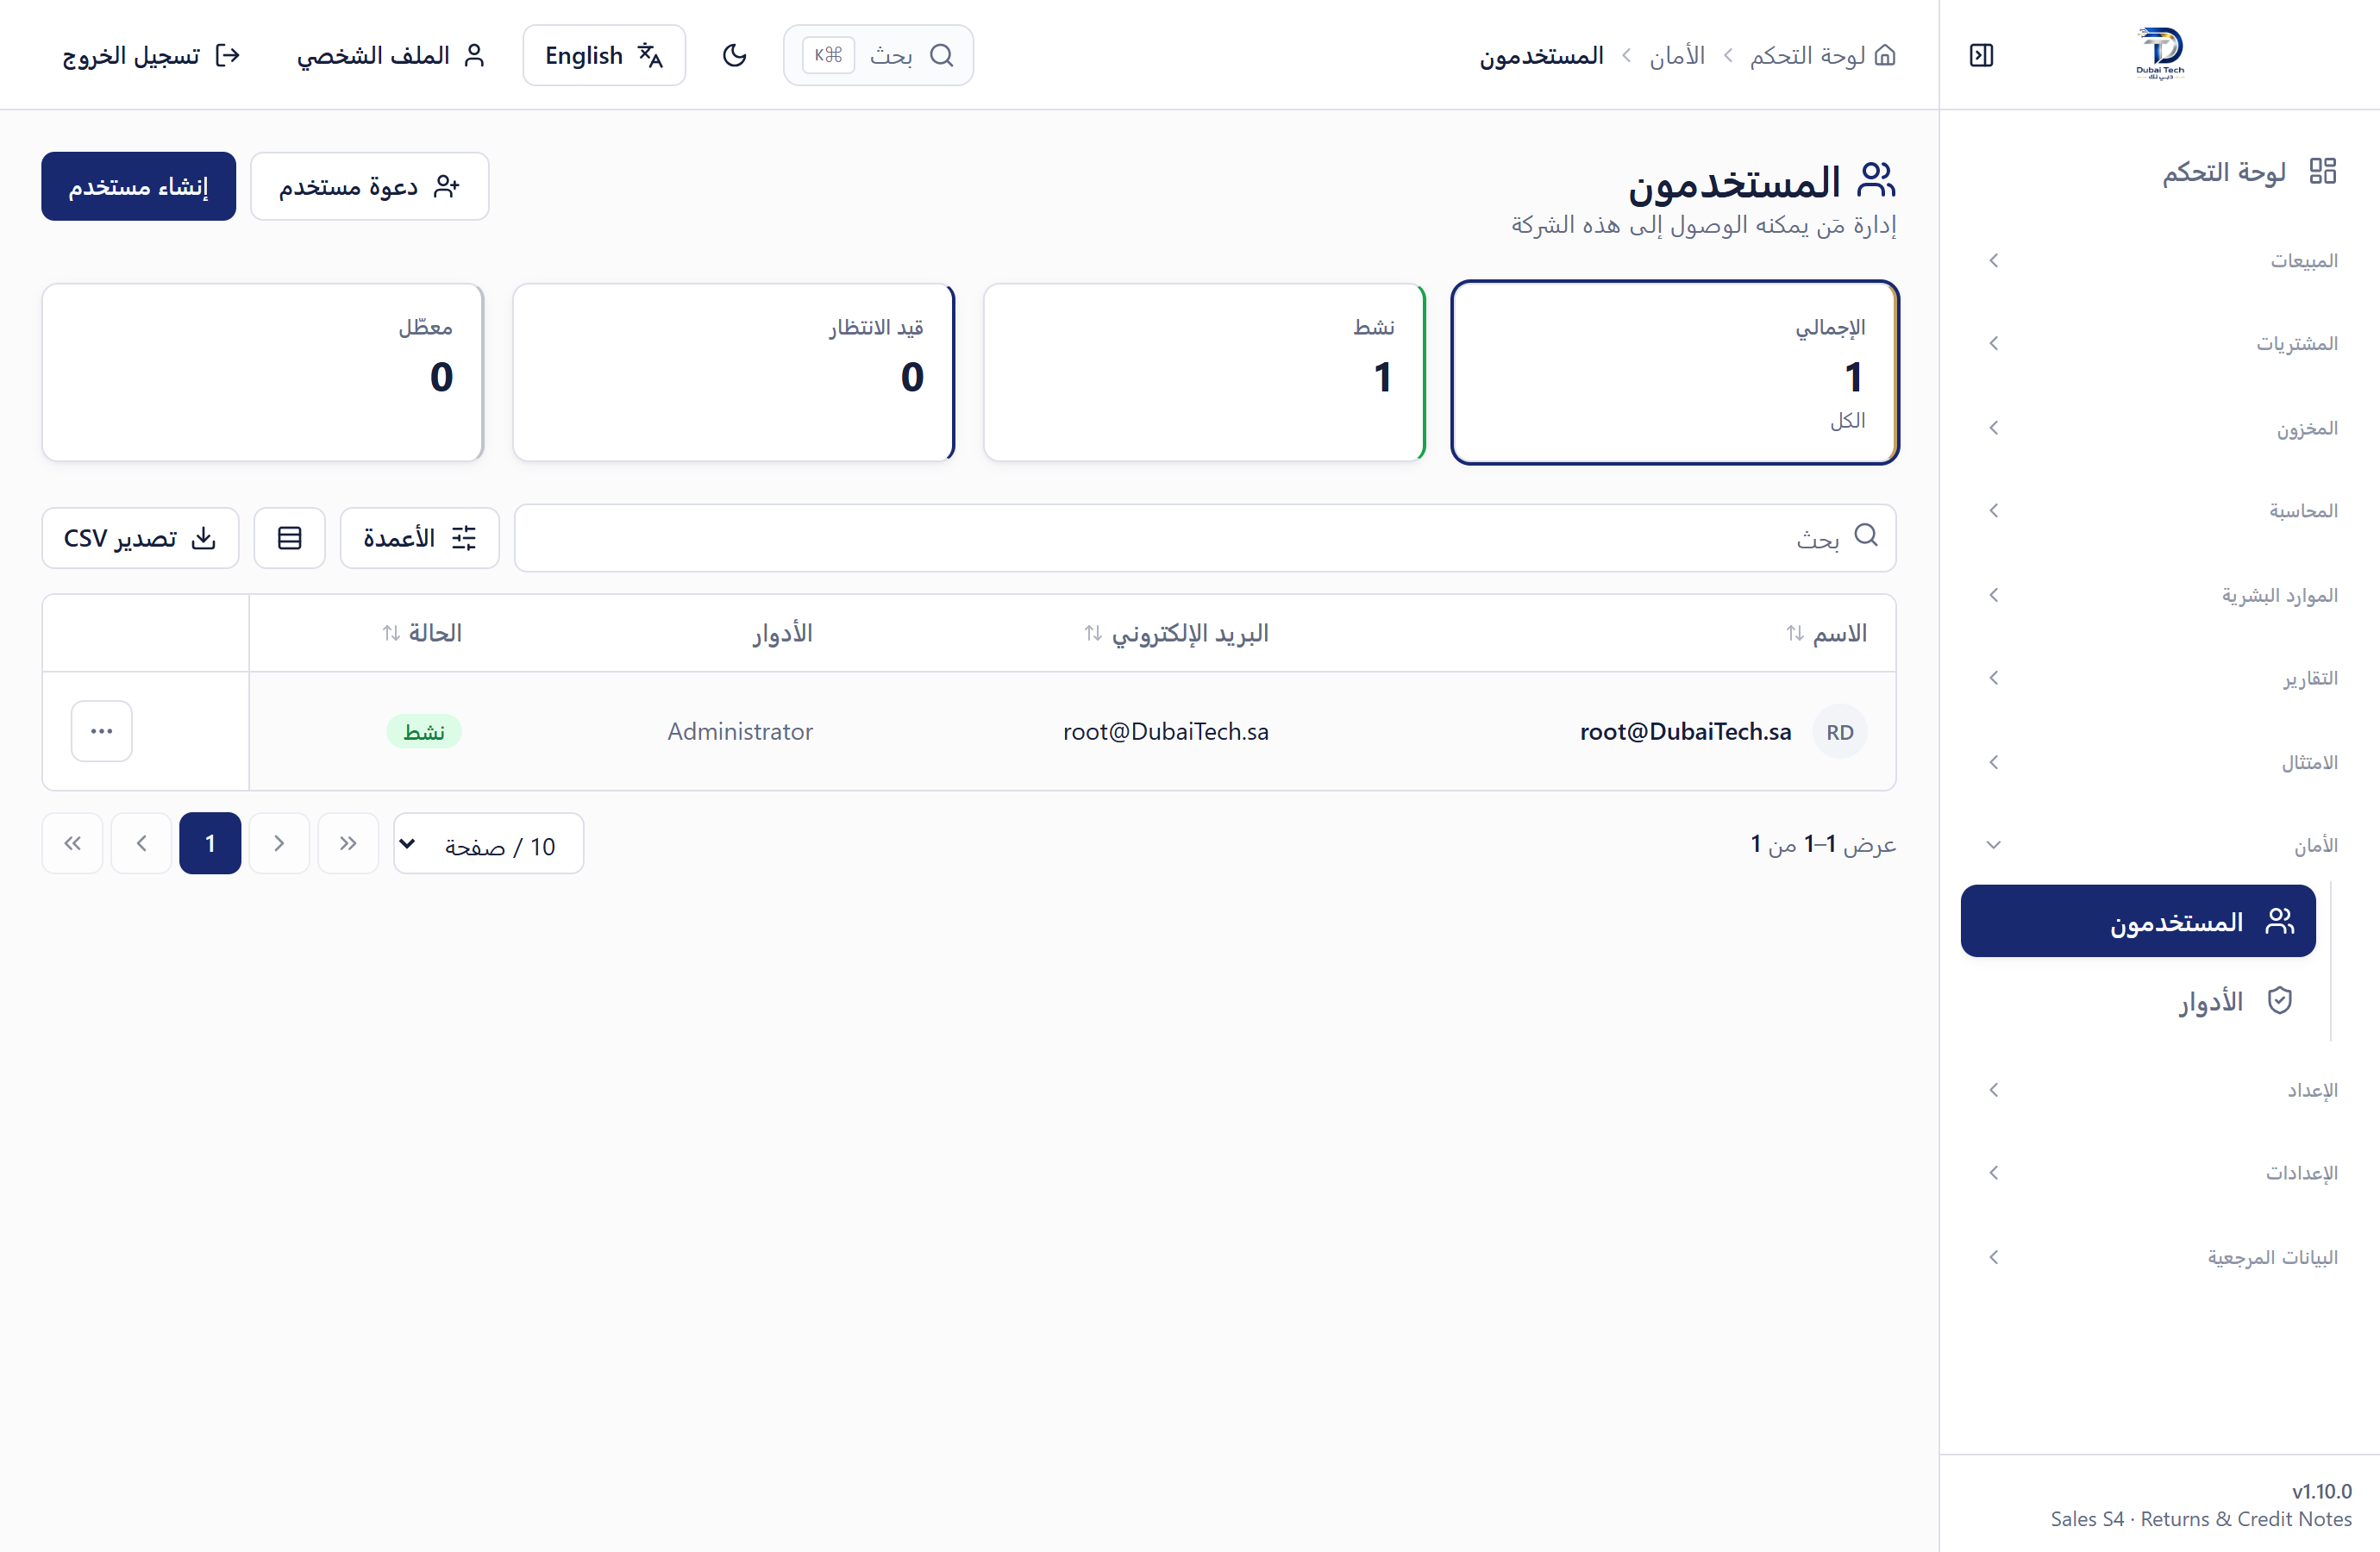
Invite or create users, assign roles, reset passwords, and enable or disable access — with every change recorded in the audit trail. Each business is fully isolated at the database level.ادعُ أو أنشئ مستخدمين، عيّن الأدوار، أعد ضبط كلمات المرور، وفعّل أو عطّل الوصول — وكل تغيير مسجّل في سجل التدقيق. وكل منشأة معزولة تمامًا على مستوى قاعدة البيانات.